Un software policial seguro no solo debe agilizar el trabajo de una jefatura, también proteger su información, garantizar la trazabilidad y mantener la operativa cuando más importa.
Estas siete preguntas permiten comprobar si realmente está preparado.
La seguridad de un software policial no consiste únicamente en impedir que alguien acceda a la información sin autorización. El ámbito policial es mucho más complejo que eso y bien merece un análisis profundo y riguroso, ya que la información debe estar disponible según roles y ser fiable, llegara quien corresponde en tiempo y forma y permitir reconstruir con precisión quirúrgica qué ocurrió durante una intervención y quién participó en ella.
En una jefatura no se almacenan simples documentos. La sensibilidad del material custodiado es notable:
- denuncias,
- atestados,
- datos identificativos,
- imágenes,
- matrículas,
- incidencias,
- comunicaciones entre administraciones
- información especialmente sensible relacionada con víctimas, menores o investigaciones.
Cuando esa información se expone, se altera o deja de estar accesible, el problema puede afectar al servicio policial, a los derechos de la ciudadanía y a la responsabilidad de la administración.
Por eso, antes de contratar o renovar un sistema de gestión policial, hay siete preguntas que conviene plantear.
Antes de empezar: qué exige realmente la normativa a un software policial
El Real Decreto 311/2022, que regula el Esquema Nacional de Seguridad, se aplica a las administraciones públicas y también a las entidades privadas que les prestan servicios o proporcionan soluciones tecnológicas para el ejercicio de sus competencias.
Esto incluye a los Ayuntamientos, a las Policías Locales y a los proveedores cuyos sistemas soportan su actividad.
La norma establece tres categorías —BÁSICA, MEDIA y ALTA—, determinadas mediante un análisis del impacto que tendría un incidente sobre cinco dimensiones de seguridad:
- Confidencialidad: Que la información solo sea accesible para personas autorizadas.
- Integridad: Que los datos, las imágenes o los documentos no se modifiquen indebidamente.
- Trazabilidad: Que pueda conocerse quién consultó, modificó, compartió o eliminó información.
- Autenticidad: Que resulte posible identificar de forma fiable a usuarios, sistemas y documentos.
- Disponibilidad: Que la información y los servicios estén operativos cuando se necesitan.
La categoría ALTA no se asigna automáticamente a cualquier aplicación por el hecho de utilizarla una policía: debe justificarse según el impacto y los riesgos del sistema. Sin embargo, cuando están en juego datos sensibles, actuaciones policiales y continuidad del servicio, exigir un nivel de protección elevado puede constituir una decisión especialmente relevante.
Además, el régimen de protección de datos depende de la finalidad del tratamiento. Cuando se trata de prevención, detección o investigación de infracciones penales, así como de protección frente a amenazas para la seguridad pública, resulta aplicable la Ley Orgánica 7/2021. Para otros tratamientos, como determinadas actuaciones administrativas o la gestión interna de personal, pueden resultar aplicables el RGPD y la Ley Orgánica 3/2018.
1. ¿La certificación ENS cubre realmente el software que va a utilizar la jefatura?
Este cuestionamiento que parece tan evidente, no siempre se realiza correctamente.
No basta con que una empresa anuncie que «tiene el ENS». Es necesario verificar qué sistema está certificado, qué servicios incluye el alcance, cuál es su categoría, qué entidad ha realizado la auditoría y hasta cuándo permanece vigente el certificado.
Un proveedor puede contar con una certificación aplicable a determinados servicios y que esta no cubra necesariamente la plataforma concreta que utilizará la Policía Local.
En las categorías MEDIA y ALTA, el ENS exige una auditoría para acreditar la conformidad. Además, los sistemas deben someterse a auditorías ordinarias, como mínimo, cada dos años.
Por tanto, una jefatura debería pedir:
- El certificado de conformidad vigente.
- La identificación de la entidad certificada y de la entidad certificadora.
- El alcance concreto de los sistemas y servicios auditados.
- La categoría global y el nivel asignado a cada dimensión.
- Las fechas de concesión y expiración.
En el caso de APPOLO, la acreditación es verificable: el certificado ENS-0607/24, emitido por Applus+, incluye expresamente las aplicaciones APPOLO y APPOLO TRAFFIK dentro del sistema auditado de desarrollo, implantación, operación y mantenimiento de soluciones tecnológicas para cuerpos policiales.
El certificado, vigente hasta el 30 de abril de 2028, acredita categoría ALTA y nivel ALTO en las cinco dimensiones: confidencialidad, integridad, trazabilidad, autenticidad y disponibilidad. Asimismo, recoge 68 medidas de seguridad dentro de su declaración de aplicabilidad.
Disponemos, además, de una certificación ISO/IEC 27001:2022, que acredita un sistema de gestión de seguridad de la información. Ambos marcos son complementarios: la ISO no sustituye al ENS, y el ENS no elimina la necesidad de comprobar el alcance concreto de cada servicio.
2. ¿Dónde se alojan los datos y qué infraestructura los protege?
Que una aplicación funcione «en la nube» aporta poca información. Lo verdaderamente importante es conocer qué infraestructura sostiene el servicio, dónde se ubican los datos, quién puede administrarla y qué garantías existen ante una avería, un fallo eléctrico o una incidencia de comunicaciones.
Una jefatura debería solicitar información sobre:
- Ubicación de los servidores principales y de las copias de seguridad.
- Identificación de proveedores y subencargados que intervienen en el servicio.
- Medidas de seguridad física y control de acceso a las instalaciones.
- Redundancia eléctrica, conectividad y climatización.
- Separación entre clientes, entornos y sistemas.
- Certificaciones aplicables a la infraestructura y a los servicios cloud.
- Normas de jurisdicción del dato y condiciones de cualquier transferencia internacional.
El propio ENS contempla exigencias específicas para los servicios en la nube, incluidas cuestiones relacionadas con el cifrado, la gestión de claves, la transparencia y la jurisdicción de los datos.
La ubicación en España o dentro de la Unión Europea puede facilitar el control y el cumplimiento normativo, aunque no garantiza por sí sola que un sistema sea seguro. La seguridad depende también de la arquitectura, los procedimientos y la gestión diaria de la infraestructura.
En este contexto, APPOLO incorpora el respaldo tecnológico de Trevenque Group, que dispone de un Data Center propio en Granada, certificado ENS en categoría ALTA y con capacidad de replicación en Madrid. La infraestructura cuenta con sistemas eléctricos redundantes, generadores de emergencia, controles físicos de acceso, protección frente a incendios y medidas avanzadas de climatización.
APPOLO también realiza uso de infraestructura de tipo TIER IV. Aunque, en cualquier caso, la ubicación, el modelo de alojamiento, la replicación y las condiciones de soporte concretas deben verificarse y quedar definidas para cada implantación.
3. ¿Quién puede acceder a cada dato y con qué permisos?
Los roles en una jefatura tienen su propia operativa, responsabilidades y, también, niveles o capas de datos que deben poder consultar o modificar.
El ENS establece el principio de mínimo privilegio: cada usuario debe disponer únicamente de los permisos necesarios para desempeñar sus funciones.
Aplicado a la gestión con un software policial seguro, implica:
- Usuarios individuales e identificables, sin cuentas compartidas.
- Permisos configurados por perfil, responsabilidad o función.
- Diferenciación entre consultar, modificar, exportar o eliminar información.
- Autenticación reforzada cuando el nivel de riesgo o el tipo de acceso lo requieran.
- Revisión periódica de altas, bajas y cambios de permisos.
- Control específico de accesos privilegiados y de intervenciones del soporte técnico.
Un buen sistema debe permitir que una patrulla consulte lo que necesita para actuar, sin convertir esa necesidad operativa en un acceso indiscriminado a toda la información de la jefatura.
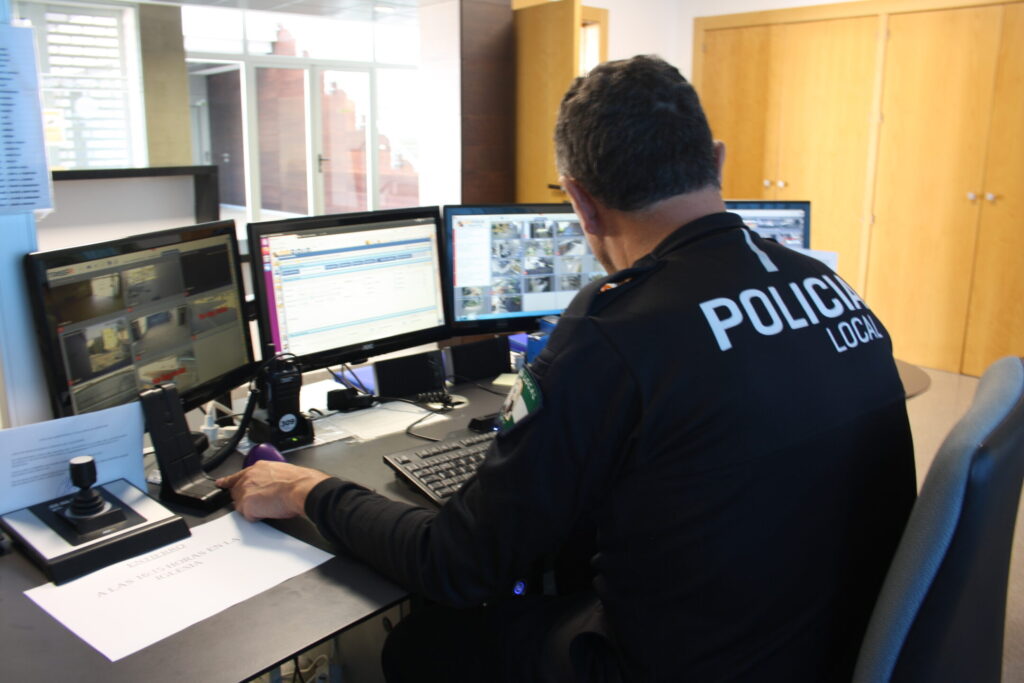
APPOLO incorpora control de accesos por roles y permisos, registro de actividad y funcionalidades adaptadas al perfil del usuario, para permitir un trabajo coordinado en base a roles defindos en los que cada acceso debe responde a una función legítima y a una necesidad operativa concreta.
4. ¿Queda constancia de quién consulta, modifica o comparte información?
La trazabilidad no es una opción avanzada ni un complemento administrativo. En el tratamiento policial de datos puede constituir una obligación expresa.
El artículo 33 de la Ley Orgánica 7/2021 exige mantener registros de operaciones como la recogida, la modificación, la consulta, la comunicación, la combinación o la supresión de datos en los sistemas automatizados.
En las consultas y comunicaciones, esos registros deben permitir determinar la justificación de la operación, la fecha, la hora y, en la medida de lo posible, la identidad de quien accede o comunica los datos y de sus destinatarios.
Para una jefatura, esto responde a preguntas muy concretas:
- ¿Qué agente consultó una matrícula?
- ¿Quién accedió a un expediente o a una imagen?
- ¿Cuándo se modificó una incidencia?
- ¿A qué administración o unidad se remitió determinada información?
- ¿Puede reconstruirse una actuación si existe una reclamación o una auditoría?
También, a la hora de evaluar un software policial seguro, conviene diferenciar el registro de actividades de tratamiento, que documenta los tratamientos existentes y sus características, del registro de operaciones, que refleja lo que sucede dentro del sistema. Son obligaciones relacionadas, pero no equivalentes.
Los registros deben estar protegidos frente a accesos o alteraciones indebidas y conservarse según los criterios legales y operativos correspondientes.
La trazabilidad contribuye a proteger a la ciudadanía, a la administración y también a los propios agentes, porque permite acreditar que una actuación se realizó dentro de sus competencias y mediante los procedimientos establecidos.
5. ¿Cómo se protegen los datos cuando se integran o se comparten entre jefaturas?
La información policial rara vez permanece dentro de una única aplicación: puede circular entre sala y patrullas, cámaras y plataformas de tráfico, sistemas municipales, registros de la DGT o herramientas utilizadas por otros cuerpos policiales.
Una integración segura debería contemplar:
- Cifrado de la información durante su transmisión y, cuando corresponda, durante su almacenamiento.
- Identificación fiable de los usuarios, aplicaciones y sistemas que intercambian datos.
- Accesos limitados a la finalidad concreta de cada integración.
- Registro de consultas, comunicaciones y destinatarios.
- Control de interfaces, credenciales, permisos y servicios externos.
- Reglas de conservación y eliminación adaptadas al tipo de información.
- Validación jurídica de los intercambios entre administraciones.
En sistemas de videovigilancia o lectura de matrículas, también deben respetarse los principios de necesidad, proporcionalidad y minimización de datos. La protección abarca desde la identificación del vehículo hasta el almacenamiento de ese información y sus posteriores consultas, compartir con otros organismos que lo requieran o su custodia cuando deja de ser necesaria.
APPOLO trabaja con integraciones como ARENA2 de la Dirección General de Tráfico y permite conectar diferentes ámbitos de la actividad policial. A ello se suma la Red APPOLO, concebida para favorecer la coordinación entre municipios y el intercambio de alertas e información de interés policial. Una garantía más ed que Appolo es un software policial seguro.
6. ¿Quién detecta un incidente y qué ocurre cuando algo falla?
Una contraseña comprometida, una conexión anómala, una vulnerabilidad sin corregir o un intento de acceso fuera de lo habitual pueden pasar desapercibidos si nadie supervisa el entorno. La seguridad exige vigilancia, detección temprana y capacidad de respuesta.
En este sentido, una jefatura debe hacerse estas preguntas para saber si está usando un software policial seguro:
- ¿Se monitoriza la infraestructura y la actividad de seguridad?
- ¿Quién recibe y analiza las alertas?
- ¿Existe un protocolo de actuación ante incidentes?
- ¿Qué disponibilidad tiene el equipo responsable?
- ¿Cómo se informa a la jefatura y al ayuntamiento?
- ¿Qué evidencias se conservan para investigar lo sucedido?
- ¿Quién coordina las comunicaciones con las autoridades competentes?
El ENS establece la vigilancia continua y exige la notificación de incidentes significativos al Centro Criptológico Nacional por parte de las entidades públicas cuando corresponda.
En el ámbito de la protección de datos policiales, la Ley Orgánica 7/2021 establece que el encargado del tratamiento debe comunicar sin dilación indebida al responsable cualquier violación de seguridad de la que tenga conocimiento. Cuando proceda, el responsable deberá notificarla a la autoridad competente dentro de las 72 horas siguientes a tener constancia de ella.
Trevenque Group dispone de un Security Operations Center, o SOC, con capacidades de monitorización 24/7, detección de amenazas, análisis de incidentes y respuesta coordinada. Esta capacidad amplía el respaldo tecnológico disponible para proyectos que requieren protección especializada.
El alcance concreto de la monitorización, los niveles de servicio y la cobertura contratada deben especificarse expresamente en cada proyecto.
7. ¿Puede la jefatura seguir trabajando y recuperar la información ante una incidencia grave?
Una copia de seguridad por sí sola no constituye un plan de continuidad. Si un sistema deja de estar disponible durante horas o si no se puede recuperar la información reciente, la jefatura puede perder visibilidad sobre avisos, intervenciones, expedientes o coordinación de recursos.
En una sala policial, esa interrupción se traduce en la necesidad de saber con certeza cómo se mantiene el servicio mientras se recupera el sistema.
El ENS exige, cuando la dimensión de disponibilidad alcanza el nivel ALTO, disponer de un plan de continuidad, realizar pruebas periódicas y prever medios alternativos que permitan sostener los servicios esenciales. Estas obligaciones aparecen desarrolladas en el Anexo II del Real Decreto 311/2022.
Una jefatura debería comprobar:
- Si existen copias de seguridad periódicas, protegidas y verificadas.
- Si se almacenan en una ubicación separada o cuentan con replicación.
- Si se realizan pruebas reales de restauración.
- Si existen infraestructuras, comunicaciones o recursos alternativos.
- Quién toma decisiones y cómo se coordina la recuperación.
- Cuánto tiempo puede tardar el servicio en restablecerse.
- Qué volumen de información podría perderse entre la última copia y el incidente.
Estos dos últimos aspectos suelen expresarse mediante dos indicadores:
- RTO: tiempo máximo previsto para recuperar el servicio.
- RPO: cantidad máxima de información que podría perderse, expresada como intervalo de tiempo.
Por ejemplo, un RTO de cuatro horas y un RPO de una hora significan que el objetivo es restablecer el servicio en un máximo de cuatro horas y que la pérdida de datos no supere la información generada durante la última hora. Son objetivos de diseño y servicio, no una promesa automática: deben acordarse contractualmente y comprobarse mediante pruebas.
Esta cuestión adquiere especial relevancia en el caso de APPOLO, cuyo certificado ENS acredita expresamente nivel ALTO en disponibilidad. El respaldo de Trevenque en infraestructura, servicios cloud, replicación y capacidades de recuperación permite abordar la continuidad como parte de la arquitectura y no como una solución improvisada después del problema.
Un software policial seguro debe estar integrado en un sistema que no solo evite incidentes, sino que además esté preparado para seguir prestando servicio cuando se producen.
Qué debe exigir una administración para saber que está contratando un software policial seguro
Las siete preguntas anteriores pueden trasladarse a una demostración, a una revisión contractual o a un pliego de prescripciones técnicas.
- Certificación y alcance: Certificado ENS vigente, categoría, dimensiones, entidad certificadora y servicios incluidos.
- Infraestructura y alojamiento: Ubicación de datos y copias, proveedores implicados, seguridad física y redundancia.
- Control de accesos: Política de usuarios, perfiles, permisos, accesos privilegiados y gestión de bajas.
- Trazabilidad: Registro de consultas, modificaciones, comunicaciones y exportaciones.
- Integraciones e intercambio: Cifrado, reglas de acceso, finalidad, destinatarios y control de conexiones.
- Respuesta ante incidentes: Protocolo, interlocutores, niveles de servicio, monitorización y procedimiento de notificación.
- Continuidad y recuperación: Plan de continuidad, copias verificadas, pruebas, medios alternativos, RTO y RPO.
El artículo 2.3 del Real Decreto 311/2022 establece que los pliegos de contratación pública deben contemplar los requisitos necesarios para garantizar la conformidad con el ENS de los sistemas que sustentan los servicios contratados. Esta exigencia puede extenderse también a la cadena de suministro cuando así lo determine el análisis de riesgos.
En otras palabras, la seguridad no debería aparecer únicamente en la presentación comercial del proveedor. Debe poder verificarse antes de contratar y mantenerse durante toda la prestación del servicio.
APPOLO: proteger la información también es proteger la operativa policial
La digitalización de una jefatura solo aporta todo su valor cuando combina conocimiento real del trabajo policial, garantías acreditadas de seguridad y capacidad tecnológica para sostener el servicio.
APPOLO reúne una plataforma desarrollada específicamente para la Policía Local, una certificación ENS de categoría ALTA que incluye expresamente APPOLO y APPOLO TRAFFIK, una certificación ISO/IEC 27001:2022 y el respaldo de Trevenque Group en infraestructura, cloud y ciberseguridad.
Una certificación no debería ser en ningún caso un argumento comercial, sino que debe ofrecer a jefaturas y administraciones una base verificable sobre la que proteger datos, ordenar accesos, acreditar actuaciones y trabajar con mayor confianza.
La información policial no solo debe estar guardada, sino que debe ser protegida, controlada y disponible cuando hace falta.
Conoce APPOLO y descubre cómo reforzar la seguridad y la gestión de tu jefatura
Preguntas frecuentes sobre seguridad y software policial
¿El Esquema Nacional de Seguridad es obligatorio para una Policía Local?
El ENS se aplica al sector público y también a los proveedores privados que prestan servicios o proporcionan soluciones tecnológicas a las administraciones para el ejercicio de sus competencias. La categoría aplicable a cada sistema debe determinarse mediante la valoración de los riesgos y del impacto de un incidente.
¿Una certificación ISO 27001 sustituye al ENS?
No. ISO/IEC 27001 acredita un sistema de gestión de seguridad de la información conforme a una norma internacional, mientras que el ENS establece requisitos específicos para los sistemas utilizados por el sector público español y sus proveedores. Son acreditaciones complementarias.
¿Es suficiente con que el proveedor tenga un certificado ENS?
No necesariamente. Hay que comprobar que el certificado esté vigente y que su alcance incluya el sistema, la aplicación y los servicios concretos que utilizará la jefatura.
¿Qué normativa protege los datos tratados por una Policía Local?
Depende de la finalidad. Los tratamientos relacionados con la prevención, detección o investigación de infracciones penales y con la protección frente a amenazas para la seguridad pública se rigen por la Ley Orgánica 7/2021. Otros tratamientos administrativos pueden quedar sujetos al RGPD y a la Ley Orgánica 3/2018. En todos los casos deben aplicarse las medidas de seguridad que correspondan.